Die meisten Unternehmen setzen KI ein, ohne sie selbst zu entwickeln. Die KI-Verordnung (EU) 2024/1689 nennt sie Betreiber und gibt ihnen eigene Pflichten. In einer Bitkom-Umfrage vom September 2026 gehen 37 Prozent der Unternehmen davon aus, als Anwender vom AI Act betroffen zu sein, weitere 34 Prozent prüfen das noch. Welche Pflichten die KI-Verordnung Betreibern auferlegt, welche davon schon gelten und was sich durch den Digital Omnibus verschoben hat, lesen Sie hier.
Wer nach der KI-Verordnung Betreiber ist
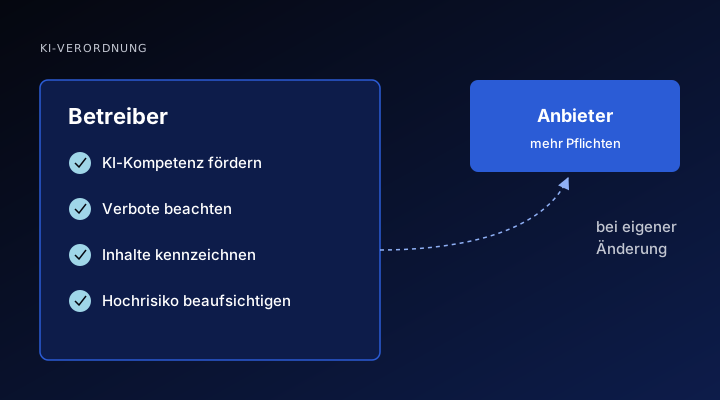
Betreiber ist, wer ein KI-System in eigener Verantwortung beruflich verwendet. Das gilt für den Chatbot im Kundenservice genauso wie für die KI-Funktion im Bewerbermanagement oder das Werkzeug, das Rechnungen ausliest. Es kommt nicht darauf an, ob Sie das System gekauft, gemietet oder kostenlos im Browser nutzen.
Anbieter ist dagegen, wer ein KI-System entwickelt oder entwickeln lässt und unter eigenem Namen in Verkehr bringt. Die Trennung ist wichtig, weil die schwersten Pflichten der Verordnung, etwa Risikomanagement, technische Dokumentation und Konformitätsbewertung, bei den Anbietern liegen. Betreiber haben einen kürzeren, aber verbindlichen Katalog. Erleichterungen aus dem Digital Omnibus, etwa eine vereinfachte technische Dokumentation und ein verhältnismäßiges Qualitätsmanagement, gelten nun neben KMU auch für kleine Midcap-Unternehmen. Sie betreffen aber vor allem Anbieter.
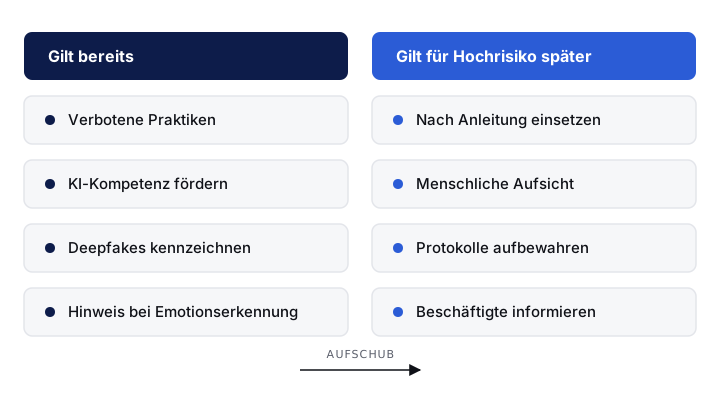
Was für Betreiber schon gilt und was für Hochrisiko-KI erst nach dem Aufschub durch den Digital Omnibus kommt.
Pflichten, die für alle Betreiber schon gelten
Verbotene Praktiken. Seit dem 2. Februar 2025 gelten die Verbote aus Artikel 5. Sie treffen jeden, der ein solches System einsetzt, auch Betreiber. Der Digital Omnibus ergänzt ab dem 2. Dezember 2026 ein Verbot von KI-Systemen, die ohne Einwilligung intime Darstellungen realer Personen erzeugen.
KI-Kompetenz. Artikel 4 gilt ebenfalls seit Februar 2025. Mit dem Digital Omnibus wurde er am 27. Juli 2026 abgeschwächt: Betreiber ergreifen Maßnahmen, um die KI-Kompetenz ihres Personals zu unterstützen, müssen aber kein bestimmtes Niveau garantieren. Die Pflicht bleibt bestehen. Was das für Ihre Schulungen heißt, erklärt unsere Schwesterseite zur KI-Schulungspflicht.
Transparenzpflichten für Betreiber nach Artikel 50
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50. Für Betreiber sind zwei Absätze einschlägig:
- Emotionserkennung und biometrische Kategorisierung: Wer solche Systeme einsetzt, informiert die betroffenen Personen über den Betrieb.
- Deepfakes und öffentliche Texte: Bild-, Ton- und Videoinhalte, die als Deepfake gelten, müssen als künstlich erzeugt oder verändert offengelegt werden. KI-erzeugte Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, ebenso, es sei denn, ein Mensch hat sie geprüft und jemand trägt die redaktionelle Verantwortung.
Die Information muss spätestens bei der ersten Interaktion oder Begegnung klar erkennbar sein. Die Pflicht, synthetische Inhalte maschinenlesbar zu markieren, liegt bei den Anbietern. Wie Sie KI-Inhalte richtig kennzeichnen, zeigt unsere Schwesterseite zur KI-Kennzeichnungspflicht.
Pflichten der Betreiber von Hochrisiko-KI nach Artikel 26
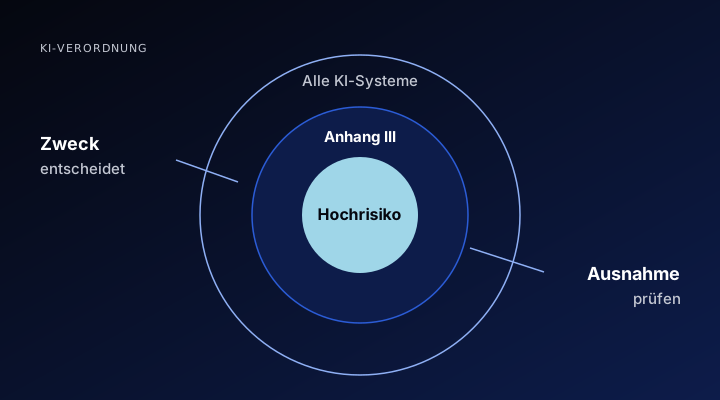
Setzen Sie ein Hochrisiko-KI-System nach Anhang III ein, etwa zur Bewerberauswahl oder Kreditprüfung, kommen die Betreiberpflichten aus Artikel 26 dazu. Sie gelten nach dem Digital Omnibus ab dem 2. Dezember 2027 statt wie ursprünglich ab dem 2. August 2026. Für Hochrisiko-KI als Sicherheitsbauteil von Produkten nach Anhang I gilt der 2. August 2028.
| Pflicht | Was sie praktisch heißt |
|---|---|
| Nach Betriebsanleitung einsetzen | Technisch und organisatorisch sicherstellen, dass das System wie vorgesehen genutzt wird |
| Menschliche Aufsicht | Personen mit Kompetenz, Schulung, Befugnis und Unterstützung benennen |
| Eingabedaten | Soweit Sie sie steuern: relevant und ausreichend repräsentativ für den Zweck |
| Überwachen und melden | Bei Risiken Anbieter und Marktüberwachung unverzüglich informieren und die Nutzung aussetzen |
| Protokolle | Automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren |
| Beschäftigte informieren | Als Arbeitgeber vor dem Einsatz Arbeitnehmervertretung und Betroffene unterrichten |
| Betroffene informieren | Personen sagen, dass ein Hochrisiko-System über sie mitentscheidet |
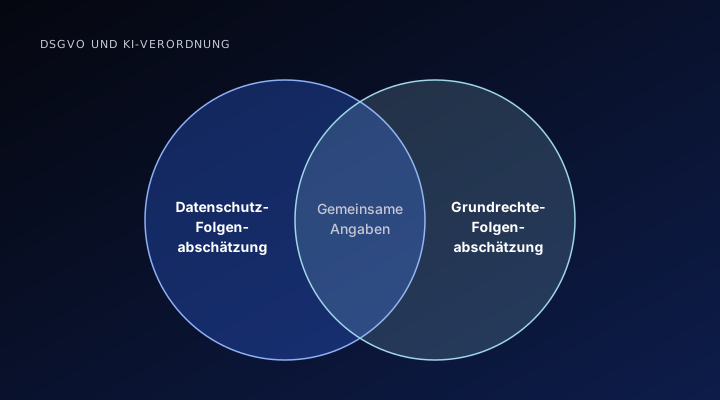
| Datenschutz | Die Angaben des Anbieters für Ihre Datenschutz-Folgenabschätzung nutzen |
Für Systeme, die Sie vor diesem Datum einführen, gilt eine Übergangsregel: Die Verordnung erfasst sie erst, wenn sie danach in ihrer Konzeption erheblich verändert werden. Hochrisiko-Systeme, die Behörden verwenden sollen, müssen spätestens bis zum 2. August 2030 alle Anforderungen erfüllen. Auf diese Übergangsregel sollten Sie sich nicht verlassen, denn größere Updates eines Anbieters können als erhebliche Änderung zählen; das lassen Sie im Einzelfall prüfen.
Behörden, private Anbieter öffentlicher Dienste und Betreiber von Systemen zu Kredit und Versicherung brauchen zusätzlich eine Grundrechte-Folgenabschätzung. Welche Systeme als hochriskant gelten, zeigt der Beitrag zur Hochrisiko-KI.
Wann Betreiber zum Anbieter werden
Eine Falle steckt in Artikel 25. Ein Betreiber übernimmt die Pflichten eines Anbieters, wenn er ein Hochrisiko-KI-System unter eigenem Namen anbietet, es wesentlich verändert oder den Zweck eines Systems so ändert, dass es hochriskant wird. Das gilt ausdrücklich auch für KI-Systeme mit allgemeinem Verwendungszweck.
Ein Beispiel für die dritte Variante: Ein Unternehmen setzt einen allgemeinen Chatbot gezielt dafür ein, Bewerbungen zu bewerten und zu sortieren. Damit kann es selbst zum Anbieter eines Hochrisiko-Systems werden, mit Dokumentation, Risikomanagement und Konformitätsbewertung. Solche Einsätze klären Sie, bevor sie sich im Alltag einspielen, und lassen sie im Einzelfall rechtlich prüfen.
Was Betreiber nach der KI-Verordnung jetzt tun
Der Aufschub für Hochrisiko-KI verschafft Zeit. Die Pflichten, die heute schon gelten, bleiben davon unberührt. Für einen Mittelständler als Betreiber hat sich diese Reihenfolge bewährt:
- KI-Inventar anlegen: jedes Werkzeug mit Zweck, Daten, Nutzern und Verantwortlichen, auch KI-Funktionen in eingekaufter Software.
- Rolle je Werkzeug klären: Betreiber oder durch eigene Anpassung schon Anbieter.
- Pflichtstufe zuordnen: nur KI-Kompetenz, zusätzlich Transparenz oder Hochrisiko mit Artikel 26.
- Lücken bei den geltenden Pflichten schließen: Schulungsnachweise, Kennzeichnung, Verbotsprüfung.
- Hochrisiko-Systeme bis Dezember 2027 vorbereiten: Aufsicht benennen, Protokolle klären, Betriebsrat einbinden.
Die ersten drei Schritte liefert ein KI-Audit: ein KI-Inventar mit den Pflichten jedes Werkzeugs und einen Fahrplan, welche Betreiberpflichten der KI-Verordnung Sie zuerst angehen. Den Einstieg finden Sie im kostenlosen Erstgespräch.
Mehr dazu: KI-Audit
Kostenloser ReportKI DSGVO ReportPflichten als KI-Anwender im ÜberblickSichern →Quellen
- KI-Verordnung, Artikel 26: Pflichten der Betreiber von Hochrisiko-KI-Systemen, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Artikel 50: Transparenzpflichten, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Artikel 25: Verantwortlichkeiten entlang der KI-Wertschöpfungskette, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Artikel 113: Inkrafttreten und Geltungsbeginn, Europäische Kommission, AI Act Service Desk
- Verordnung (EU) 2026/1744 (Digital-Omnibus-Verordnung zur KI), EUR-Lex, Amtsblatt der EU
- Digital-Omnibus-Verordnung zur KI in Kraft getreten, IHK Lüneburg-Wolfsburg
- Erstmals nutzt die Mehrheit der Unternehmen KI (14.09.2026), Bitkom