Die Grundrechte-Folgenabschätzung nach Artikel 27 der KI-Verordnung (EU) 2024/1689 ist eine Pflicht für bestimmte Betreiber von Hochrisiko-KI. Sie wird oft mit der Datenschutz-Folgenabschätzung verwechselt, die Unternehmen aus der DSGVO kennen. Hier lesen Sie, wer eine Grundrechte-Folgenabschätzung durchführen muss, welche Angaben hineingehören, ab wann sie gilt und wie Sie vorhandene Datenschutz-Folgenabschätzungen weiterverwenden.
Wer eine Grundrechte-Folgenabschätzung durchführen muss
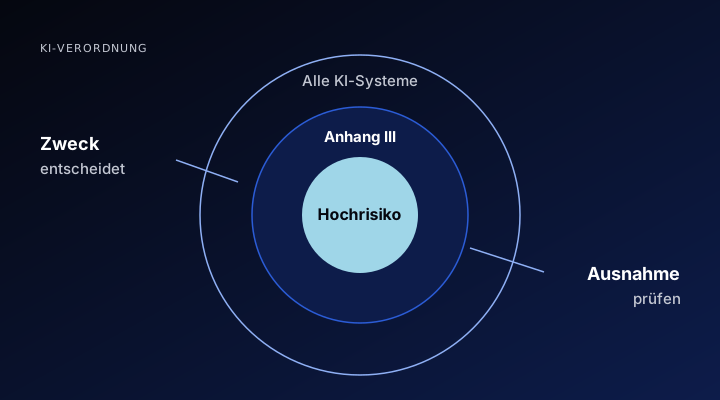
Die Pflicht trifft nur Betreiber, also Unternehmen und Stellen, die ein Hochrisiko-KI-System nach Anhang III einsetzen. Und auch von ihnen nur drei Gruppen:
- Einrichtungen des öffentlichen Rechts
- private Einrichtungen, die öffentliche Dienste erbringen
- Betreiber von Systemen nach Anhang III Nummer 5 Buchstaben b und c, also Systeme zur Kreditwürdigkeitsprüfung und zum Kredit-Scoring sowie zur Risikobewertung und Preisbildung bei Lebens- und Krankenversicherungen
Ausgenommen sind Systeme aus Anhang III Nummer 2, der kritischen Infrastruktur. Für einen typischen Mittelständler heißt das: Wer ein Hochrisiko-System im Personalbereich nutzt, hat die Betreiberpflichten nach Artikel 26, braucht aber keine Grundrechte-Folgenabschätzung, solange er weder öffentliche Dienste erbringt noch Kredite oder Versicherungen bewertet. Wann eine private Einrichtung öffentliche Dienste erbringt, etwa in Bildung, Gesundheit oder Wohnungswesen, lassen Sie im Einzelfall prüfen. Welche Systeme überhaupt hochriskant sind, erklärt der Beitrag zur Hochrisiko-KI.
Was in die Grundrechte-Folgenabschätzung gehört
Artikel 27 Absatz 1 nennt sechs Angaben. Sie beschreiben, wo und wie das System eingesetzt wird, wen es trifft und was passiert, wenn etwas schiefgeht.
| Angabe | Was Sie festhalten |
|---|---|
| Prozesse | In welchen Abläufen Sie das System entsprechend seiner Zweckbestimmung verwenden |
| Zeitraum und Häufigkeit | Wie lange und wie oft das System eingesetzt werden soll |
| Betroffene | Welche Personen und Gruppen im konkreten Einsatz voraussichtlich betroffen sind |
| Risiken | Welche Schäden diesen Gruppen drohen, auf Grundlage der Informationen des Anbieters |
| Menschliche Aufsicht | Wie die Aufsicht nach der Betriebsanleitung umgesetzt ist |
| Maßnahmen | Was geschieht, wenn Risiken eintreten, einschließlich interner Zuständigkeiten und Beschwerdewege |
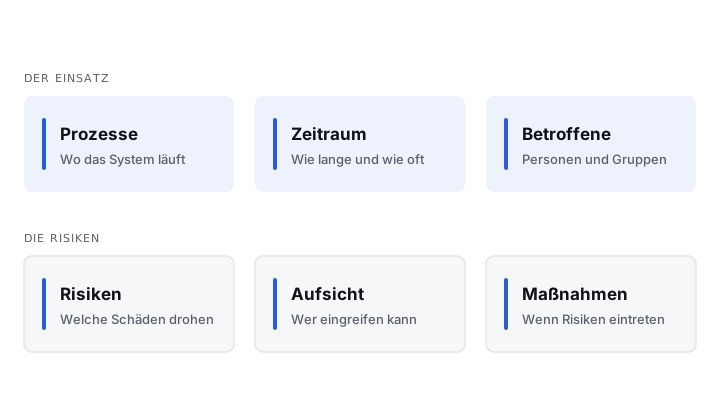
Die sechs Angaben aus Artikel 27 Absatz 1: drei beschreiben den Einsatz, drei den Umgang mit Risiken.
Die Risiken bewerten Sie auf Grundlage der Informationen, die der Anbieter nach Artikel 13 in der Betriebsanleitung liefern muss. Fordern Sie diese Unterlagen deshalb früh an, am besten schon bei der Auswahl des Werkzeugs.
Ab wann die Grundrechte-Folgenabschätzung gilt und wie oft
Die Pflicht ist Teil von Kapitel III Abschnitt 3 der Verordnung. Mit der Digital-Omnibus-Verordnung zur KI, Verordnung (EU) 2026/1744, gilt dieser Abschnitt für Hochrisiko-Systeme nach Anhang III erst ab dem 2. Dezember 2027. Ursprünglich war der 2. August 2026 vorgesehen. Die Änderung ist seit dem 27. Juli 2026 in Kraft.
Durchgeführt wird die Abschätzung vor der ersten Verwendung des Systems. In ähnlichen Fällen dürfen Sie auf frühere Abschätzungen oder auf eine Folgenabschätzung des Anbieters zurückgreifen. Ändert sich eine der sechs Angaben während des Betriebs, aktualisieren Sie die Unterlagen. Das Ergebnis melden Sie der Marktüberwachungsbehörde, und zwar mit einem ausgefüllten Muster-Fragebogen. Dieses Muster erarbeitet das Büro für Künstliche Intelligenz der EU-Kommission, nach der Neufassung durch den Digital Omnibus auch als automatisiertes Werkzeug, damit Betreiber ihre Pflicht vereinfacht erfüllen können.
Für Systeme, die vor dem 2. Dezember 2027 in Betrieb gehen, gilt eine Übergangsregel: Die Hochrisiko-Vorschriften erfassen sie erst, wenn sie danach in ihrer Konzeption erheblich verändert werden. Betreiben Behörden solche Systeme, müssen sie die Anforderungen spätestens bis zum 2. August 2030 erfüllen. Ob ein Update des Anbieters als erhebliche Änderung zählt, lassen Sie im Einzelfall prüfen.
Grundrechte-Folgenabschätzung und DSFA: der Unterschied
Die Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO richtet sich an jeden Verantwortlichen, dessen Verarbeitung personenbezogener Daten voraussichtlich ein hohes Risiko birgt. Für KI ist sie häufig Pflicht: Die Datenschutzkonferenz führt in ihrer Liste der Verarbeitungen, für die eine DSFA durchzuführen ist, den Einsatz künstlicher Intelligenz zur Steuerung der Interaktion mit Betroffenen oder zur Bewertung persönlicher Aspekte ausdrücklich auf.
| Datenschutz-Folgenabschätzung | Grundrechte-Folgenabschätzung | |
|---|---|---|
| Rechtsgrundlage | Artikel 35 DSGVO | Artikel 27 KI-Verordnung |
| Wer | Jeder Verantwortliche mit voraussichtlich hohem Risiko | Bestimmte Betreiber von Hochrisiko-KI nach Anhang III |
| Blick auf | Verarbeitung personenbezogener Daten | Betroffene Personen und Gruppen im konkreten Einsatz |
| Behörde | Konsultation nur, wenn hohe Risiken bleiben | Ergebnis wird immer der Marktüberwachung gemeldet |
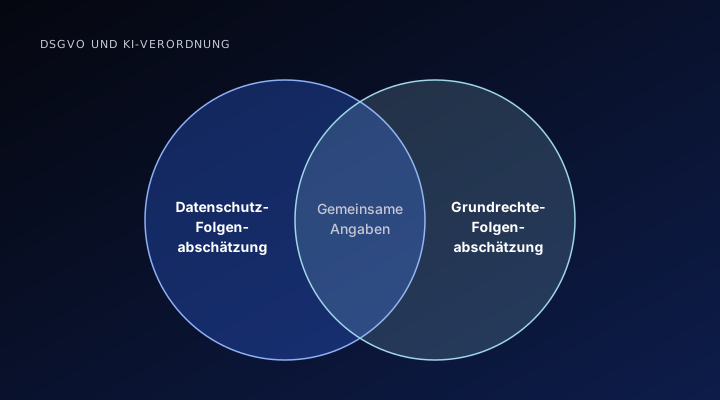
Beide Abschätzungen überschneiden sich stark. Der Digital Omnibus hat das aufgegriffen: Ist eine Angabe schon durch eine DSFA abgedeckt, dürfen Sie in der Grundrechte-Folgenabschätzung auf die passenden Abschnitte verweisen oder diese Teile übernehmen. Wie Sie KI datenschutzkonform einführen, zeigt unsere Schwesterseite zum KI-Datenschutz.
Wer im Unternehmen an der Abschätzung arbeitet
Eine Grundrechte-Folgenabschätzung lässt sich nicht allein im Datenschutz erledigen. Die Abläufe und den Einsatzzeitraum kennt der Fachbereich, der das System nutzt, etwa die Kreditabteilung. Die betroffenen Gruppen und möglichen Schäden beurteilen Fachbereich und Datenschutz gemeinsam, bei Beschäftigten auch die Personalabteilung. Die menschliche Aufsicht legen Sie so fest, dass die benannten Personen Ausgaben des Systems prüfen und übergehen dürfen. Beschwerdewege und interne Zuständigkeiten gehören zur Leitung oder zur Compliance.
Benennen Sie eine Person, die die Abschätzung zusammenführt, die Meldung an die Behörde verantwortet und Änderungen im Betrieb nachhält. Wo schon eine Datenschutz-Folgenabschätzung existiert, ist deren Verantwortlicher meist der richtige Ausgangspunkt.
Grundrechte-Folgenabschätzung vorbereiten: was Sie jetzt tun
Bis Dezember 2027 bleibt Zeit. Die Vorarbeit lohnt sich trotzdem jetzt, weil sie dieselben Informationen braucht wie Ihre DSFA und Ihre Einkaufsentscheidungen:
- Prüfen, ob Sie zur Pflichtgruppe gehören. Öffentlicher Auftrag, Kredit-Scoring oder Lebens- und Krankenversicherung sind die Auslöser.
- KI-Systeme mit Anhang-III-Bezug erfassen, auch KI-Funktionen in eingekaufter Software.
- Vorhandene Datenschutz-Folgenabschätzungen sichten und markieren, welche der sechs Angaben sie schon abdecken.
- Unterlagen beim Anbieter anfordern, vor allem die Betriebsanleitung und eine eigene Folgenabschätzung, falls vorhanden.
Die ersten beiden Schritte sind Kern eines KI-Audits: Es erstellt ein KI-Inventar mit den Pflichten je Werkzeug und zeigt, ob und wo eine Grundrechte-Folgenabschätzung nötig wird. Wie das Audit abläuft, sehen Sie im Ablauf.
Mehr dazu: KI-Audit
Kostenloser ReportKI DSGVO ReportPflichten als KI-Anwender im ÜberblickSichern →Quellen
- KI-Verordnung, Artikel 27: Grundrechte-Folgenabschätzung für Hochrisiko-KI-Systeme, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Anhang III: Hochrisiko-KI-Systeme gemäß Artikel 6 Absatz 2, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Artikel 113: Inkrafttreten und Geltungsbeginn, Europäische Kommission, AI Act Service Desk
- Verordnung (EU) 2026/1744 (Digital-Omnibus-Verordnung zur KI), EUR-Lex, Amtsblatt der EU
- Liste von Verarbeitungsvorgängen nach Art. 35 Abs. 4 DS-GVO (nicht-öffentlicher Bereich), Version 1.1, DSK, veröffentlicht vom HmbBfDI