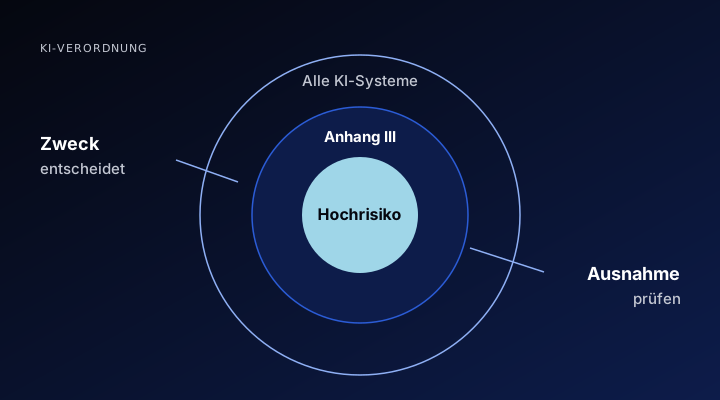
Ob ein Werkzeug als Hochrisiko-KI gilt, entscheidet über den größten Teil der Pflichten aus der KI-Verordnung (EU) 2024/1689. Für Unternehmen, die KI nur einsetzen, ist das keine Randfrage: In einer Bitkom-Umfrage vom September 2026 schätzen Unternehmen, die sich vom AI Act betroffen sehen, dass sie im Durchschnitt 2,1 Hochrisiko-KI-Systeme im Einsatz haben. Hier lesen Sie, wie Artikel 6 und Anhang III die Einstufung regeln, wann die Ausnahme greift, welche Fristen nach dem Digital Omnibus gelten und was daraus für Sie als Betreiber folgt.
Wann ein KI-System als Hochrisiko-KI gilt
Die Verordnung kennt zwei Wege in die Hochrisiko-Klasse. Der erste betrifft Produkte: Ein KI-System ist hochriskant, wenn es Sicherheitsbauteil eines Produkts ist, das unter die Harmonisierungsvorschriften aus Anhang I fällt und eine Konformitätsbewertung durch Dritte braucht. Der zweite Weg führt über Anhang III, eine Liste von Anwendungsfällen, in denen KI über Menschen und ihre Chancen mitentscheidet.
Der Digital Omnibus hat den ersten Weg enger gefasst. Seit dem 27. Juli 2026 gelten KI-Systeme, die nur nicht sicherheitsrelevante Aufgaben wie Nutzerunterstützung, Leistungsoptimierung oder Qualitätskontrolle übernehmen, ausdrücklich nicht als Sicherheitsbauteile. Fällt ein System aus und gefährdet das Gesundheit oder Sicherheit, bleibt es eines. Für den Mittelstand außerhalb der Produktentwicklung ist deshalb meist Anhang III die entscheidende Liste.
Die acht Bereiche in Anhang III
Anhang III knüpft an den Verwendungszweck an. Dasselbe Sprachmodell kann harmlos sein, wenn es Protokolle zusammenfasst, und hochriskant, wenn es Bewerbungen bewertet.
| Bereich | Beispiele aus dem Anhang |
|---|---|
| Biometrie | Fernidentifizierung, Kategorisierung nach sensiblen Merkmalen, Emotionserkennung |
| Kritische Infrastruktur | Sicherheitsbauteile in Verkehr, Wasser, Gas, Wärme, Strom und digitaler Infrastruktur |
| Bildung | Zulassung, Bewertung von Lernergebnissen, Prüfungsaufsicht |
| Beschäftigung und Personal | Stellenanzeigen schalten, Bewerbungen filtern, Bewerber bewerten, Leistung überwachen |
| Grundlegende Dienste | Kreditwürdigkeit, Risiko und Preis bei Lebens- und Krankenversicherungen, Notrufe |
| Strafverfolgung | Risikobewertungen, Beweismittel, Profiling |
| Migration und Grenzkontrolle | Prüfung von Anträgen, Risikobewertungen |
| Justiz und Wahlen | Unterstützung von Gerichten, Beeinflussung von Wahlen |
Für Unternehmen ohne Behördenbezug zählen vor allem zwei Zeilen: Personal und Kredit oder Versicherung. Welche Werkzeuge im Recruiting betroffen sind, zeigt unser Beitrag zu KI im Personalwesen.
Die Ausnahme: wann ein Anhang-III-System keine Hochrisiko-KI ist
Nicht jedes System in einem Anhang-III-Bereich ist automatisch hochriskant. Nach Artikel 6 Absatz 3 entfällt die Einstufung, wenn das System kein erhebliches Risiko für Gesundheit, Sicherheit oder Grundrechte birgt und eine von vier Bedingungen erfüllt: Es erledigt eine eng begrenzte Verfahrensaufgabe, es verbessert das Ergebnis einer abgeschlossenen menschlichen Tätigkeit, es erkennt Entscheidungsmuster oder Abweichungen, ohne die menschliche Bewertung zu ersetzen, oder es bereitet eine Bewertung nur vor.
Eine Grenze gilt immer: Ein System, das Profiling natürlicher Personen betreibt, ist stets hochriskant. Wer als Anbieter die Ausnahme nutzt, muss seine Bewertung vor dem Inverkehrbringen dokumentieren und das System in der EU-Datenbank registrieren. Die Angaben für diese Registrierung hat der Digital Omnibus verschlankt, die Pflicht selbst bleibt.
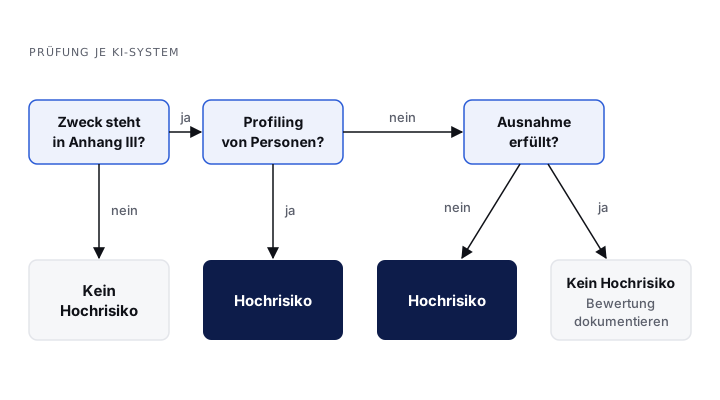
Die Prüfung in drei Fragen: Nur wer im Anhang steht, kein Profiling betreibt und eine Ausnahme erfüllt, fällt heraus.
Wie die Kommission die Ausnahme auslegt, zeigt ihr Entwurf von Leitlinien zur Einstufung, den sie am 19. Mai 2026 zur Konsultation gestellt hat. Ein Beispiel daraus: Ein Werkzeug, das Stellenbeschreibungen nur aus Aufgaben und Anforderungen formuliert, die ein Mensch vorgegeben hat, erledigt eine eng begrenzte Verfahrensaufgabe. Bewertet dasselbe Werkzeug zusätzlich Lebensläufe gegen die Anforderungen, ist es hochriskant. Die Leitlinien sind nicht verbindlich; prüfen Sie, ob inzwischen die endgültige Fassung vorliegt.
Fristen für Hochrisiko-KI nach dem Digital Omnibus
Ursprünglich sollten die Hochrisiko-Pflichten für Anhang-III-Systeme ab dem 2. August 2026 gelten. Die Digital-Omnibus-Verordnung zur KI, Verordnung (EU) 2026/1744 vom 8. Juli 2026, hat das geändert. Sie wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und ist am 27. Juli 2026 in Kraft getreten.
| Was | Gilt ab |
|---|---|
| Hochrisiko-KI nach Anhang III (Anforderungen, Anbieter- und Betreiberpflichten) | 2. Dezember 2027 |
| Hochrisiko-KI als Sicherheitsbauteil nach Anhang I | 2. August 2028 |
| Verbotene Praktiken und KI-Kompetenz | bereits seit 2. Februar 2025 |
| Transparenzpflichten nach Artikel 50 | bereits seit 2. August 2026 |
Die Verschiebung ist ein Aufschub, kein Wegfall. Systeme, die Sie bis zum Geltungsbeginn einführen, fallen unter die Regeln, sobald sie danach in ihrer Konzeption erheblich verändert werden. Für Systeme, die Behörden verwenden sollen, gilt ohnehin der 2. August 2030 als letzte Frist.
Was aus der Einstufung als Hochrisiko-KI für Betreiber folgt
Die schwersten Pflichten tragen die Anbieter, also die Hersteller der Systeme. Als Betreiber, der ein Hochrisiko-KI-System einsetzt, müssen Sie es nach der Betriebsanleitung verwenden, die menschliche Aufsicht kompetenten Personen übertragen, Eingabedaten prüfen, soweit Sie sie steuern, den Betrieb überwachen und automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren. Arbeitgeber informieren vorher die Arbeitnehmervertretung und die Beschäftigten. Alle Pflichten im Einzelnen stehen im Beitrag zu den Betreiberpflichten der KI-Verordnung.
Behörden, private Anbieter öffentlicher Dienste sowie Betreiber von Systemen zur Kreditwürdigkeit und zu Lebens- und Krankenversicherungen brauchen zusätzlich eine Grundrechte-Folgenabschätzung. Vorsicht bei eigenen Anpassungen: Wer ein KI-System so verändert oder anders einsetzt, dass es hochriskant wird, gilt selbst als Anbieter. Den gesamten Rechtsrahmen erklärt unsere Schwesterseite zur KI-Verordnung.
Hochrisiko-KI im eigenen KI-Inventar finden
Bis Dezember 2027 bleibt Zeit, aber die Einstufung muss stehen, bevor Sie Verträge verlängern oder neue Werkzeuge einführen. So gehen Sie vor:
- Alle KI-Werkzeuge erfassen, auch KI-Funktionen in eingekaufter Software wie Bewerbermanagement oder Kreditprüfung.
- Den Verwendungszweck je Werkzeug notieren und mit den Bereichen aus Anhang III abgleichen.
- Profiling und Ausnahmen prüfen und das Ergebnis mit Begründung festhalten.
- Beim Anbieter nachfragen, wie er sein System einstuft und welche Unterlagen er Betreibern liefert.
Genau diese Bestandsaufnahme leistet ein KI-Audit: Es erfasst jedes Werkzeug, ordnet ihm seine Pflichten zu und zeigt, welche Hochrisiko-KI Sie zuerst angehen sollten. Ob ein einzelnes System die Ausnahme erfüllt, lassen Sie im Einzelfall rechtlich prüfen.
Mehr dazu: KI-Audit
Kostenloser ReportKI DSGVO ReportPflichten als KI-Anwender im ÜberblickSichern →Quellen
- KI-Verordnung, Artikel 6: Einstufungsvorschriften für Hochrisiko-KI-Systeme, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Anhang III: Hochrisiko-KI-Systeme gemäß Artikel 6 Absatz 2, Europäische Kommission, AI Act Service Desk
- KI-Verordnung, Artikel 113: Inkrafttreten und Geltungsbeginn, Europäische Kommission, AI Act Service Desk
- Verordnung (EU) 2026/1744 (Digital-Omnibus-Verordnung zur KI), EUR-Lex, Amtsblatt der EU
- Draft Commission guidelines on the classification of high-risk AI systems, Europäische Kommission
- Erstmals nutzt die Mehrheit der Unternehmen KI (14.09.2026), Bitkom