KI-Compliance bedeutet, dass Ihr Unternehmen jedes eingesetzte KI-Werkzeug kennt, die Pflichten dazu zugeordnet hat und für jede Anwendung jemand verantwortlich ist. Der Bedarf wächst schnell: Laut einer Bitkom-Befragung vom September 2026 setzen 57 Prozent der Unternehmen ab 20 Beschäftigten KI ein, ein Jahr zuvor waren es 36 Prozent. Gleichzeitig erwarten 37 Prozent, als Nutzer von der KI-Verordnung betroffen zu sein, und weitere 34 Prozent prüfen das noch. Der Ratgeber zeigt, aus welchen Bausteinen KI-Compliance besteht, wer im Betrieb zuständig ist und in welcher Reihenfolge Sie vorgehen.
Was KI-Compliance umfasst
Unter KI-Compliance fällt mehr als die KI-Verordnung (EU) 2024/1689. Wer KI im Betrieb nutzt, berührt meist mehrere Rechtsgebiete zugleich: die Datenschutz-Grundverordnung, sobald personenbezogene Daten in ein Werkzeug fließen, das Urheberrecht bei Texten, Bildern und Trainingsdaten, das Arbeitsrecht beim Einsatz gegenüber Beschäftigten und die vertraglichen Zusagen gegenüber Kunden.
Die KI-Verordnung ordnet Pflichten zwei Dingen zu: der Rolle Ihres Unternehmens und dem einzelnen System. Wer KI nur nutzt, ist in der Regel Betreiber. Wer ein KI-System unter eigenem Namen auf den Markt bringt, ist Anbieter und trägt deutlich mehr Pflichten. Welche Kategorien die Verordnung kennt, erklärt unsere Schwesterseite zur KI-Verordnung.
Eine Besonderheit von KI ist, dass sie oft ohne eigene Beschaffung ins Haus kommt. Anbieter von Bürosoftware, CRM-Systemen oder Buchhaltungsprogrammen ergänzen KI-Funktionen per Update, und Beschäftigte nutzen frei verfügbare Chatwerkzeuge im Browser. KI-Compliance muss deshalb auch Werkzeuge erfassen, für die nie eine Kaufentscheidung getroffen wurde.
Welche Fristen nach dem Digital Omnibus gelten
Seit dem 27. Juli 2026 ist die Verordnung (EU) 2026/1744 in Kraft, der sogenannte Digital Omnibus zur KI. Sie hat die KI-Verordnung an mehreren Stellen geändert. Für die Planung Ihrer KI-Compliance sind vor allem diese Punkte wichtig:
| Thema | Stand nach dem Digital Omnibus |
|---|---|
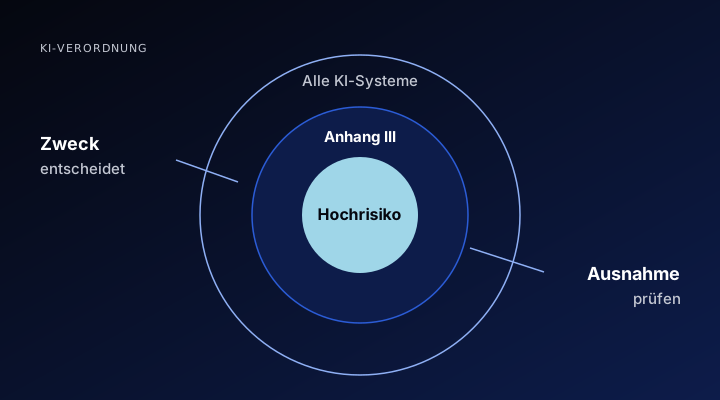
| Hochrisiko-Systeme nach Anhang III (etwa Personalwesen, Kreditprüfung) | Pflichten gelten ab dem 2. Dezember 2027 |
| Hochrisiko-Systeme nach Anhang I (KI in regulierten Produkten) | Pflichten gelten ab dem 2. August 2028 |
| Kennzeichnung KI-erzeugter Inhalte nach Artikel 50 Absatz 2 | Für Systeme, die vor dem 2. August 2026 auf den Markt kamen, gilt eine Frist bis zum 2. Dezember 2026 |
| KI-Kompetenz nach Artikel 4 | Anbieter und Betreiber müssen Maßnahmen ergreifen, die die KI-Kompetenz ihres Personals fördern |
Die Verschiebung der Hochrisiko-Pflichten verschafft Zeit, hebt die Pflichten aber nicht auf. Für Betreiber solcher Systeme verlangt Artikel 26 unter anderem, das System nach der Anleitung des Anbieters zu nutzen, die menschliche Aufsicht fachlich geeigneten Personen zu übertragen, automatisch erzeugte Protokolle mindestens sechs Monate aufzubewahren und Beschäftigte vor dem ersten Einsatz am Arbeitsplatz zu informieren. Wie Sie Maßnahmen zur KI-Kompetenz umsetzen, beschreibt unsere Schwesterseite zur KI-Schulungspflicht.
Die Bausteine der KI-Compliance
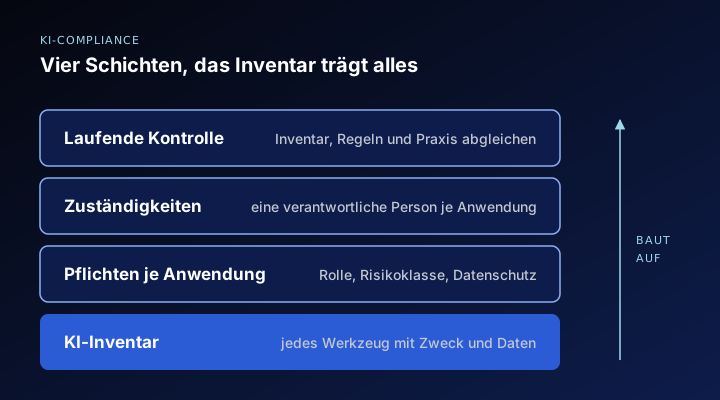
Unabhängig von Branche und Größe besteht KI-Compliance aus denselben fünf Bausteinen. Sie bauen aufeinander auf.
| Baustein | Was darin steht |
|---|---|
| KI-Inventar | Jedes Werkzeug und jede KI-Funktion in eingekaufter Software mit Zweck, Daten, Nutzern und Anbieter |
| Pflichtenzuordnung | Rolle nach der KI-Verordnung, Risikoklasse, Datenschutz, Kennzeichnung je Anwendung |
| Regeln | Eine KI-Richtlinie, die erlaubte Werkzeuge, verbotene Daten und Freigabewege festlegt |
| Zuständigkeiten | Eine verantwortliche Person je Anwendung und eine Stelle, die den Überblick hält |
| Kontrolle | Regelmäßige Prüfung, ob Inventar, Regeln und Praxis noch übereinstimmen |
Das Inventar ist das Fundament. Ohne vollständige Liste bleibt unklar, für welche Anwendungen Pflichten gelten, und Werkzeuge, die Beschäftigte auf eigene Faust nutzen, fallen durch das Raster. Wie Sie mit solcher Schatten-KI umgehen, ist ein eigener Schritt. Je Eintrag im Inventar sollten mindestens der Zweck, die verarbeiteten Datenarten, die Nutzergruppe, der Anbieter und die verantwortliche Person stehen. Daraus lässt sich später jede weitere Frage ableiten, von der Risikoklasse bis zur Kennzeichnung. Die Regeln selbst gehören in eine KI-Richtlinie, den organisatorischen Rahmen darüber beschreibt die Seite zur KI-Governance.
Wer im Unternehmen für KI-Compliance zuständig ist
KI-Compliance scheitert selten am Wissen, häufiger an unklarer Zuständigkeit. Bewährt hat sich eine Aufteilung in drei Ebenen:
- Geschäftsleitung: gibt die KI-Richtlinie frei, entscheidet über Anwendungen mit hohem Risiko und stellt Zeit und Budget bereit.
- Koordinierende Stelle: hält das KI-Inventar aktuell, sammelt neue Anwendungsfälle und stimmt sich mit Datenschutz, IT-Sicherheit und Betriebsrat ab. Oft übernimmt das ein KI-Beauftragter.
- Fachbereiche: benennen für jede Anwendung eine verantwortliche Person, die weiß, wofür das Werkzeug genutzt wird, und Auffälligkeiten meldet.
Wichtig ist, dass die Fachbereiche nicht nur Nutzer bleiben. Sie kennen die Abläufe, in denen KI eingesetzt wird, und erkennen am ehesten, wenn ein Werkzeug für einen neuen Zweck verwendet wird, der neue Pflichten auslöst.
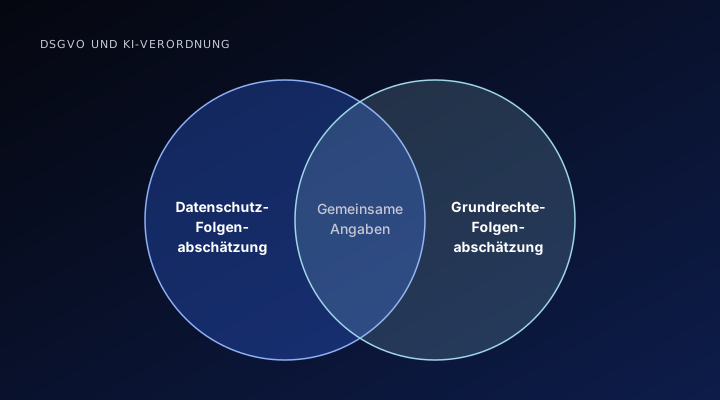
Eng verzahnt sein sollte die koordinierende Stelle mit dem Datenschutz. Sobald personenbezogene Daten in ein KI-Werkzeug fließen, stellen sich Fragen nach Rechtsgrundlage, Auftragsverarbeitung und Datenübermittlung in Drittländer. Diese Prüfung läuft parallel zur Einordnung nach der KI-Verordnung und nutzt dasselbe Inventar. Was dabei zu beachten ist, beschreibt unsere Schwesterseite zu KI und Datenschutz.
In welcher Reihenfolge Sie KI-Compliance aufbauen
Viele Unternehmen beginnen mit der Richtlinie. Das ist verständlich, führt aber oft zu Regeln, die an der tatsächlichen Nutzung vorbeigehen. Tragfähiger ist diese Reihenfolge:
- Bestand erfassen. Alle KI-Werkzeuge und KI-Funktionen aufnehmen, auch solche, die in Office-Paketen, CRM oder Buchhaltungssoftware stecken.
- Pflichten zuordnen. Für jede Anwendung Rolle, Risikoklasse und Datenschutzfragen klären. Hier zeigt sich, ob ein System unter die Hochrisiko-Regeln fällt.
- Risiken bewerten. Für jede Anwendung festhalten, was schiefgehen kann und welche Kontrolle das Risiko senkt. Das Vorgehen beschreibt unser Beitrag zum KI-Risikomanagement.
- Regeln und Zuständigkeiten festlegen. Erst jetzt die Richtlinie schreiben, auf Basis dessen, was tatsächlich genutzt wird.
- Laufend prüfen. Neue Werkzeuge vor dem Einsatz durch die koordinierende Stelle laufen lassen und das Inventar regelmäßig abgleichen.
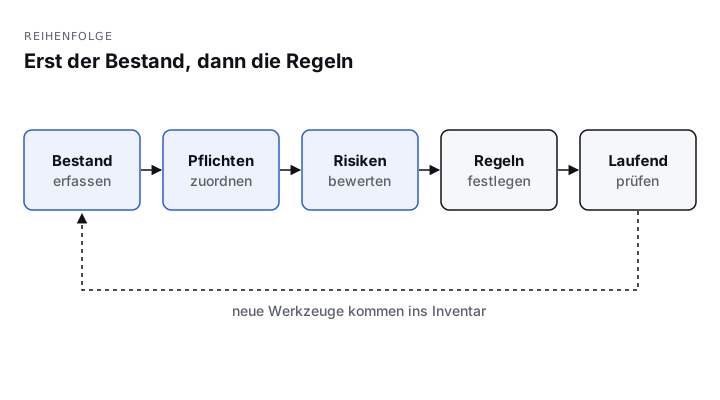
Erst der Bestand, dann die Regeln: Die Richtlinie folgt aus dem Inventar.
Wie Sie mit KI-Compliance jetzt anfangen
Der erste Schritt ist in jedem Fall das KI-Inventar. Bis die Hochrisiko-Pflichten im Dezember 2027 greifen, bleibt Zeit, um herauszufinden, welche Ihrer Anwendungen betroffen sind, und die Kennzeichnungspflichten sowie die Maßnahmen zur KI-Kompetenz gelten schon heute. Ein KI-Audit liefert genau diese Grundlage: ein Inventar aller Werkzeuge mit ihren Pflichten und einen Fahrplan, welcher Anwendungsfall zuerst kommt. Wenn Sie wissen möchten, wo Ihre KI-Compliance heute steht, vereinbaren Sie ein kostenloses Erstgespräch. Ob einzelne Anwendungen rechtlich zulässig sind, sollten Sie im Einzelfall prüfen lassen.
Mehr dazu: KI-Audit
Kostenloser ReportKI DSGVO ReportPflichten als KI-Anwender im ÜberblickSichern →Quellen
- Erstmals nutzt die Mehrheit der Unternehmen KI (14.09.2026), Bitkom
- Digital-Omnibus-Verordnung zur KI in Kraft getreten, IHK Lüneburg-Wolfsburg
- Verordnung (EU) 2026/1744 (Digital Omnibus zur KI), Text und Geltungsdaten, AI Act Explorer
- Artikel 26 KI-Verordnung: Pflichten der Betreiber von Hochrisiko-KI-Systemen, AI Act Explorer