Ein KI-Inventar ist die Liste aller KI-Systeme, die Ihr Unternehmen nutzt oder selbst anbietet, mit Zweck, Daten, Verantwortlichen und Pflichten. Die KI-Verordnung verwendet das Wort nicht. Ihre Pflichten knüpft sie aber an das einzelne System und an Ihre Rolle, und ohne vollständige Liste lässt sich keine davon sicher zuordnen. Hier lesen Sie, welche Felder ein KI-Inventar braucht, wie Sie KI finden, die in eingekaufter Software steckt, und wer die Liste auf dem Stand hält.
Warum das KI-Inventar am Anfang steht
Die KI-Verordnung (EU) 2024/1689 unterscheidet zwischen Anbietern, die ein KI-System entwickeln und unter eigenem Namen in Verkehr bringen, und Betreibern, die es in eigener Verantwortung beruflich verwenden. Die meisten Mittelständler sind Betreiber. Welche Pflichten folgen, hängt vom einzelnen System ab:
- Alle Systeme: Nach Artikel 4 unterstützen Betreiber die KI-Kompetenz der Personen, die in ihrem Auftrag mit KI arbeiten.
- Systeme mit Außenwirkung: Artikel 50 regelt Transparenz, etwa bei Chatbots oder Deepfakes.
- Hochrisiko-Systeme nach Anhang III, etwa zur Auswahl von Bewerbern: Ab dem 2. Dezember 2027 gelten die Betreiberpflichten aus Artikel 26, darunter menschliche Aufsicht und die Aufbewahrung automatisch erzeugter Protokolle für mindestens sechs Monate.
Wie viele Unternehmen sich betroffen sehen, zeigt die Bitkom-Erhebung vom September 2026: 37 Prozent sehen sich als Anwender von der KI-Verordnung betroffen, weitere 34 Prozent prüfen das noch. Betroffene Unternehmen rechnen im Schnitt mit 2,1 Hochrisiko-Systemen. Welche Rollen und Fristen es gibt, erklärt unsere Schwesterseite zur KI-Verordnung.
Welche Felder ein KI-Inventar braucht
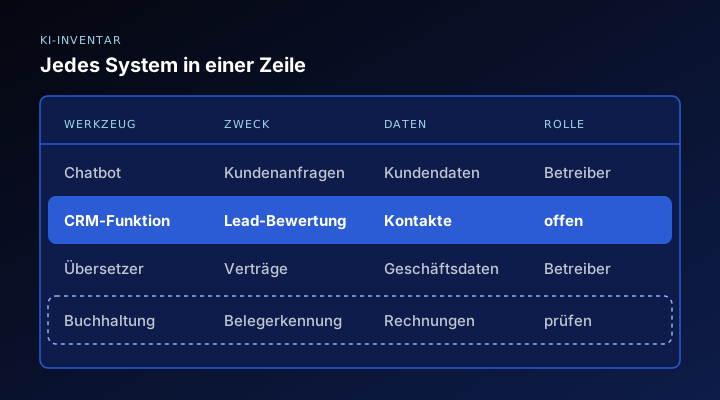
Ein Eintrag pro KI-System, bei großen Plattformen pro Funktion. Diese Felder decken die Fragen ab, die KI-Verordnung und Datenschutz stellen:
| Feld | Was hineingehört | Wofür Sie es brauchen |
|---|---|---|
| System und Anbieter | Produkt, Modul mit KI-Funktion, Vertragspartner | Ansprechpartner für Informationen |
| Zweck | wofür genau, in welcher Abteilung | Zweckfestlegung, Prüfung auf Anhang III |
| Nutzer | welche Gruppen, betriebliche oder private Konten | Schulung nach Artikel 4 |
| Eingabedaten | personenbezogene Daten, Geschäftsgeheimnisse | Datenschutz, Verweis auf das Verzeichnis nach Artikel 30 DSGVO |
| Training | ob der Anbieter Eingaben zum Training nutzt und ob sich das abschalten lässt | Rechtsgrundlage nach DSGVO |
| Wirkung | entscheidet das System über Personen oder bereitet es nur vor | Einstufung, Artikel 26 und 50 |
| Rolle | Betreiber oder Anbieter, etwa bei eigenem Namen oder Umbau | Pflichten nach Artikel 25 |
| Einstufung | verboten, hochriskant, Transparenzpflicht, übrige | Fristen und Maßnahmen |
| Aufsicht | wer Ergebnisse prüft und eingreifen darf | Artikel 26 Absatz 2 |
| Verantwortung und Status | zuständige Person, geplant, im Test, freigegeben, untersagt, nächste Prüfung | Pflege der Liste |
Ein Verzeichnis von Verarbeitungstätigkeiten nach Artikel 30 DSGVO führen Sie in der Regel ohnehin. Es enthält unter anderem Zwecke, Kategorien von Daten und Empfängern sowie Löschfristen. Verknüpfen Sie beide Listen über einen Verweis, statt Angaben doppelt zu pflegen.
Das Feld Rolle verdient Aufmerksamkeit. Nach Artikel 25 wird ein Betreiber selbst zum Anbieter eines Hochrisiko-Systems, wenn er es unter eigenem Namen anbietet, wesentlich verändert oder den Zweck eines Systems so ändert, dass es hochriskant wird. Wer etwa ein allgemeines Sprachmodell zur Vorauswahl von Bewerbern einsetzt, sollte das Feld mit besonderer Sorgfalt ausfüllen und im Einzelfall prüfen lassen.
Wie Sie verdeckte KI in eingekaufter Software finden
Einen Chatbot, den das Team bewusst eingeführt hat, erfassen Sie schnell. Schwieriger sind KI-Funktionen, die in Software stecken, die Sie aus anderen Gründen gekauft haben, etwa im Büropaket, im CRM, im Ticketsystem oder in der Buchhaltung. Sie können mit einem Update dazukommen, ohne dass jemand im Unternehmen eine Entscheidung getroffen hat. Diese Quellen helfen beim Suchen:
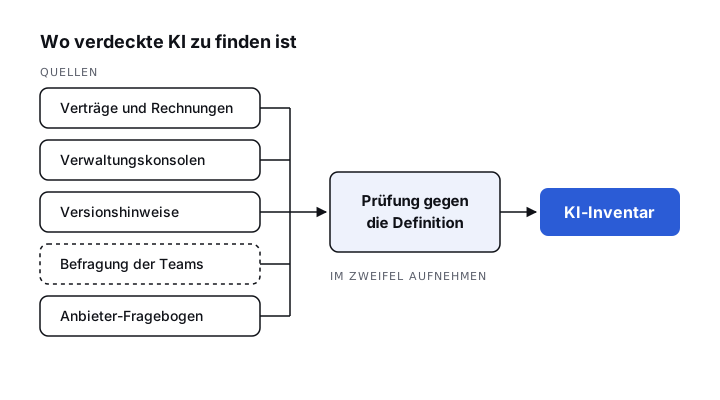
Aus fünf Quellen in eine Liste: jeder Fund wird gegen die Definition geprüft.
- Verträge und Rechnungen: Gehen Sie Lizenzliste, Kreditorenliste und Kreditkartenabrechnungen durch. Abonnements einzelner Abteilungen tauchen manchmal nur dort auf.
- Verwaltungskonsolen: In den Admin-Bereichen großer Plattformen lässt sich sehen, welche KI-Funktionen aktiv sind und für wen.
- Versionshinweise: Die Release Notes Ihrer wichtigsten Anbieter zeigen, wann eine KI-Funktion hinzugekommen ist.
- Befragung der Abteilungen: Fragen Sie, welche Werkzeuge im Alltag genutzt werden, auch kostenlose und private. Die Datenschutzkonferenz geht davon aus, dass Beschäftigte in vielen Unternehmen KI-Anwendungen eigenmächtig nutzen. Mehr dazu bei unserer Schwesterseite zur Schatten-KI.
- Anbieter-Fragebogen: Fragen Sie schriftlich nach, welche Funktionen KI nutzen, wo die Daten verarbeitet werden und ob Eingaben ins Training fließen. Laut Datenschutzkonferenz sind Betreiber für ihre Risikobewertung auf diese Informationen des Anbieters angewiesen.
Ob ein Fund ins KI-Inventar gehört, entscheidet die Definition in Artikel 3 Nummer 1: ein maschinengestütztes System, das aus Eingaben ableitet, wie es Ausgaben wie Vorhersagen, Inhalte, Empfehlungen oder Entscheidungen erstellt. Die Kommission hat dazu im Februar 2025 Leitlinien veröffentlicht, die nicht verbindlich sind. Bleibt die Einstufung offen, nehmen Sie das System trotzdem auf und vermerken die offene Frage.
Wer das KI-Inventar pflegt
Ein KI-Inventar veraltet mit dem nächsten Update. Deshalb braucht es klare Zuständigkeiten:
- Eine verantwortliche Person führt die Liste und entscheidet über die Einstufung. Diese Aufgabe kann ein KI-Beauftragter übernehmen.
- Fachbereiche melden neue Werkzeuge und geänderte Zwecke, bevor sie eingesetzt werden.
- Einkauf und IT fragen bei jedem neuen Vertrag und jeder Verlängerung nach KI-Funktionen.
- Datenschutzbeauftragte werden nach der Empfehlung der Datenschutzkonferenz bei Entscheidungen über KI-Anwendungen stets eingebunden, der Betriebsrat je nach Fall.
Aktualisieren Sie die Liste bei jedem Anlass, der eine Pflicht verändern kann: neuer Vertrag, Update mit KI-Funktion, neuer Zweck, neue Nutzergruppe. Dazu kommt eine Durchsicht in festen Abständen, bei der jede verantwortliche Person ihre Einträge bestätigt.
Was nach dem KI-Inventar kommt
Mit dem KI-Inventar wissen Sie, was im Haus läuft. Der nächste Schritt ordnet jedem Eintrag seine Pflichten zu, bewertet die Risiken und legt fest, welche Maßnahme zuerst kommt. Mit dieser Reihenfolge beginnt auch die Vorbereitung auf ISO 42001, die Norm für KI-Managementsysteme.
Das KI-Inventar ist der Kern des KI-Audits: Es erfasst jedes Werkzeug mit seinen Pflichten und endet mit einem Fahrplan, welcher Anwendungsfall zuerst kommt. Wenn Sie wissen möchten, wie weit Ihre eigene Liste schon trägt, sprechen wir im Erstgespräch darüber.
Mehr dazu: KI-Audit
Kostenloser ReportValidierte KI-LösungenAnwendungsfälle aus der Praxis im MittelstandSichern →Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), konsolidierte Fassung vom 27.07.2026, EUR-Lex
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), EUR-Lex
- Orientierungshilfe Künstliche Intelligenz und Datenschutz, Version 1.0 (06.05.2024), Datenschutzkonferenz (DSK)
- Commission publishes guidelines on AI system definition (06.02.2025), Europäische Kommission
- Erstmals nutzt die Mehrheit der Unternehmen KI (Presseinformation, 14.09.2026), Bitkom