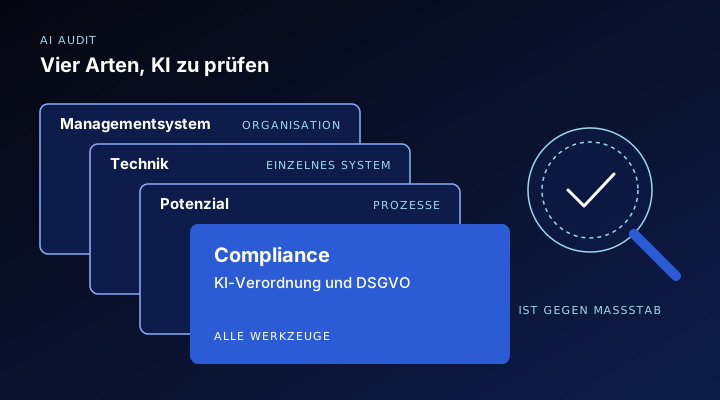
AI Audit ist der englische Begriff für eine Prüfung, wie ein Unternehmen künstliche Intelligenz einsetzt oder wie ein einzelnes KI-System beschaffen ist. Im Deutschen heißt dasselbe KI-Audit. Hinter dem Begriff stehen allerdings sehr verschiedene Prüfungen: der Abgleich mit KI-Verordnung und DSGVO, der Test eines einzelnen Systems, das Audit eines Managementsystems nach ISO/IEC 42001 und die Suche nach Anwendungsfällen mit Nutzen. Der Ratgeber ordnet die vier Arten ein, erklärt den Unterschied zwischen internem und externem Audit und grenzt das AI Audit von der Zertifizierung ab.
Was ein AI Audit ist
Ein Audit vergleicht einen Ist-Zustand mit einem Maßstab und hält Abweichungen fest. Beim AI Audit ist der Gegenstand der Einsatz von KI. Der Maßstab kann ein Gesetz sein, eine Norm, ein Prüfstandard oder ein Ziel, das sich das Unternehmen selbst setzt. Am Ende steht ein Befund mit Maßnahmen.
Bevor Sie ein Audit beauftragen, sollten zwei Fragen beantwortet sein. Was wird geprüft: das Unternehmen mit allen KI-Anwendungen oder ein bestimmtes System? Und woran wird gemessen? Aus den Antworten ergibt sich, welche Art von Audit passt und wer es durchführen kann.
Vier Arten von AI Audit im Überblick
| Art | Gegenstand | Maßstab | Ergebnis |
|---|---|---|---|
| Compliance-Audit | alle KI-Anwendungen im Unternehmen | KI-Verordnung, DSGVO | Inventar mit Pflichten und offenen Punkten |
| Technisches Audit | ein einzelnes KI-System oder ein KI-Dienst | Prüfstandard, etwa IDW PS 861 oder BSI A5 | Prüfbericht zu diesem System |
| Managementsystem-Audit | Steuerung des KI-Einsatzes in der Organisation | ISO/IEC 42001 | Auditbericht, bei externer Zertifizierung ein Zertifikat |
| Potenzial-Audit | Prozesse und mögliche Anwendungsfälle | Ziele des Unternehmens, etwa Zeit und Kosten | Anwendungsfälle in fester Reihenfolge, Fahrplan |
Das Potenzial-Audit, oft auch Readiness-Audit genannt, ist die einzige Art ohne festen äußeren Maßstab. Es fragt, welche Abläufe viel Zeit binden, wo KI dort helfen kann und welcher Anwendungsfall zuerst kommt. Compliance-Audit und Potenzial-Audit greifen auf dieselbe Bestandsaufnahme zu, deshalb werden sie häufig zusammen durchgeführt.
Compliance-Audit: KI-Verordnung und DSGVO
Die KI-Verordnung (EU) 2024/1689 knüpft ihre Pflichten an das einzelne System und an die Rolle des Unternehmens als Anbieter oder Betreiber. Ein Compliance-Audit klärt deshalb für jede Anwendung, welche Rolle Sie haben, in welche Risikoklasse sie fällt und welche Pflichten daraus folgen. Nach der Änderung durch den Digital Omnibus, die Verordnung (EU) 2026/1744, verlangt Artikel 4 von Anbietern und Betreibern Maßnahmen zur Förderung der KI-Kompetenz ihres Personals.
Für Hochrisiko-Systeme nach Anhang III gelten die Anforderungen nach dem Digital Omnibus ab dem 2. Dezember 2027, für Systeme nach Anhang I ab dem 2. August 2028. Betreiber müssen solche Systeme dann nach der Gebrauchsanweisung des Anbieters verwenden, die menschliche Aufsicht Personen mit der nötigen Kompetenz übertragen und automatisch erzeugte Protokolle mindestens sechs Monate aufbewahren.
Der Datenschutz gehört in dasselbe Audit. Nutzen Sie eine KI-Anwendung eines externen Anbieters als Cloud-Lösung, besteht nach Einschätzung der Datenschutzkonferenz häufig eine Auftragsverarbeitung, für die ein Vertrag nach Artikel 28 Absatz 3 DSGVO nötig ist. Vor der Verarbeitung personenbezogener Daten steht eine Vorabprüfung des Risikos. Ergibt sie ein voraussichtlich hohes Risiko, ist eine Datenschutz-Folgenabschätzung erforderlich, was laut DSK beim Einsatz von KI vielfach der Fall sein wird.
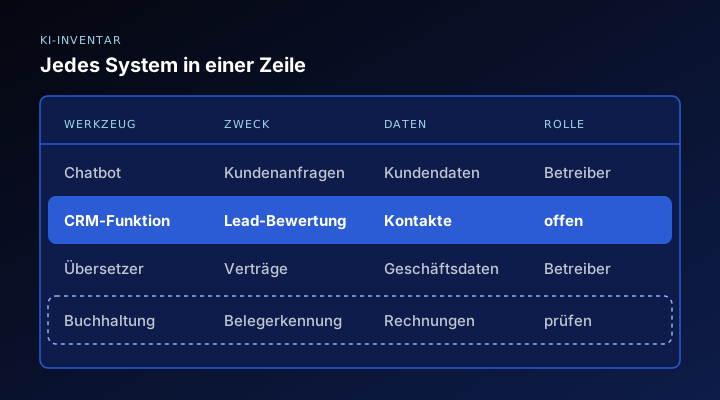
Grundlage jedes Compliance-Audits ist ein vollständiges KI-Inventar mit Zweck, Daten und Verantwortlichen je System. Diese Bestandsaufnahme ist auch der Ausgangspunkt für ein KI-Audit im Mittelstand.
Technisches Audit und Audit nach ISO/IEC 42001
Ein technisches Audit nimmt ein einzelnes System unter die Lupe. In Deutschland hat das Institut der Wirtschaftsprüfer dafür im März 2023 den Prüfungsstandard IDW PS 861 veröffentlicht. Geprüft wird, ob die Beschreibung des KI-Systems Mindestanforderungen an ethische und rechtliche Aspekte, Nachvollziehbarkeit, IT-Sicherheit und Leistungsfähigkeit erfüllt, entweder als Angemessenheits- oder als Wirksamkeitsprüfung. Anforderungen der KI-Verordnung lassen sich einbeziehen, die Wahl treffen die gesetzlichen Vertreter des Unternehmens.
Das BSI hat im Juli 2026 den Community Draft seines Prüfkatalogs A5 veröffentlicht. Er besteht aus einem Basismodul, das unabhängig von Technik und Anwendung gilt, und einem Modul für Cloud-Infrastruktur, das an den Katalog C5 anknüpft. Die Prüfmethode folgt C5 und damit dem Standard ISAE 3000. Die Kommentierungsfrist lief bis zum 31. August 2026, A5 ist also noch ein Entwurf.
Von beiden zu unterscheiden ist die Konformitätsbewertung nach Artikel 43 der KI-Verordnung. Sie ist Pflicht des Anbieters eines Hochrisiko-Systems. Für die Bereiche aus Anhang III Nummer 2 bis 8 erfolgt sie als interne Kontrolle ohne notifizierte Stelle. Als Betreiber führen Sie diese Bewertung nicht selbst durch, sollten aber nach den Unterlagen fragen.
Ein Audit nach ISO/IEC 42001 prüft dagegen, ob die Organisation den Umgang mit KI steuert: Verantwortung, Risikobewertung, Dokumentation und regelmäßige Überprüfung. Seit August 2026 liegt die Norm als DIN EN ISO/IEC 42001 auch auf Deutsch vor. Laut der Zertifizierungsstelle DQS gehört zu den Voraussetzungen einer Zertifizierung, dass das interne Auditprogramm mindestens einmal vollständig gelaufen ist. Was die Norm verlangt, beschreibt unser Beitrag zu ISO 42001.
Intern oder extern, Audit oder Zertifizierung
Ein internes Audit führt das Unternehmen selbst durch oder beauftragt damit Dritte, der Bericht bleibt im Haus. Für die interne Revision hat das Institute of Internal Auditors im September 2024 ein eigenes Rahmenwerk für KI veröffentlicht. Es baut auf dem Three Lines Model auf und enthält eine Checkliste, mit der Prüfer bewerten, wie ein Unternehmen KI einsetzt, steuert und darüber berichtet.
Ein externes Audit übernimmt eine unabhängige Stelle, deren Bericht für Kunden oder Auftraggeber bestimmt ist. Zur Zertifizierung wird es erst, wenn eine akkreditierte Stelle nach einem festgelegten Verfahren gegen eine Norm prüft. Bei ISO/IEC 42001 beschreibt die DQS zwei Stufen: zuerst Dokumentation, Folgenabschätzungen und interne Audits, danach die Wirksamkeit der Prozesse. Das Zertifikat gilt drei Jahre, dazwischen finden mindestens jährlich Überwachungsaudits statt.
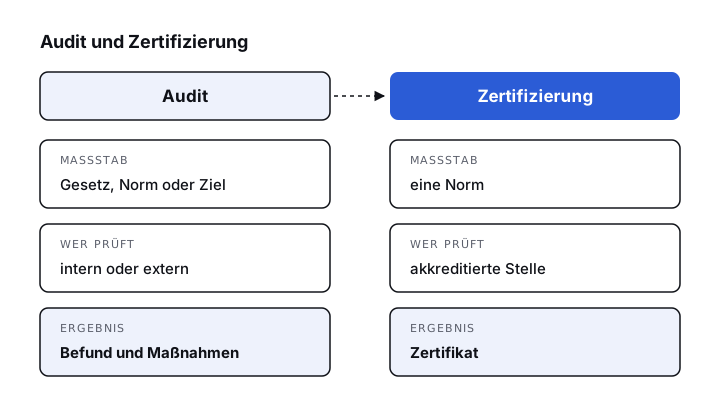
Jede Zertifizierung beginnt mit einem Audit, aber nicht jedes Audit endet mit einem Zertifikat.
Welche Nachweise es für Personen, Organisationen und Systeme gibt, ordnet unser Beitrag zur KI-Zertifizierung ein.
Welches AI Audit zu Ihrem Unternehmen passt
Die meisten Mittelständler nutzen KI-Werkzeuge, die sie eingekauft haben, und sind damit Betreiber. Für sie beginnt das AI Audit mit der Frage, welche Werkzeuge im Haus laufen und welche Pflichten daran hängen, und mit der Frage, wo KI Zeit und Kosten spart. Ein technisches Audit betrifft vor allem Anbieter eigener Systeme, ein Audit nach ISO/IEC 42001 wird wichtig, wenn Kunden einen Nachweis über den Umgang mit KI verlangen.
Unser KI-Audit verbindet beide Teile, Compliance und Potenzial. Am Ende steht ein KI-Inventar mit allen Werkzeugen und ihren Pflichten und ein Fahrplan, welcher Anwendungsfall zuerst kommt. Für eine spätere Zertifizierung und für rechtliche Einzelfragen, die Sie mit Ihrer Kanzlei klären, liefert es die Grundlage. Welche Art von AI Audit Ihr Unternehmen braucht, klären Sie im kostenlosen Erstgespräch.
Mehr dazu: KI-Audit
Kostenloser ReportValidierte KI-LösungenAnwendungsfälle aus der Praxis im MittelstandSichern →Quellen
- Article 43: Conformity assessment (KI-Verordnung, konsolidierte Fassung), Europäische Kommission, AI Act Service Desk
- Article 26: Obligations of deployers of high-risk AI systems, Europäische Kommission, AI Act Service Desk
- Digital-Omnibus-Verordnung zur KI in Kraft getreten, IHK Lüneburg-Wolfsburg
- Orientierungshilfe Künstliche Intelligenz und Datenschutz, Version 1.0 (06.05.2024), Datenschutzkonferenz (DSK)
- Prüfung von KI-Systemen nach IDW PS 861 (31.07.2024), Rödl & Partner
- Prüfkatalog vertrauenswürdige KI-Systeme: BSI veröffentlicht Community Draft des A5 (06.07.2026), BSI
- ISO 42001 Zertifizierung: KI-Managementsystem, DQS
- The IIA's Artificial Intelligence Auditing Framework (13.09.2024), The Institute of Internal Auditors (IIA)